


Что скрывается за аббревиатурой
Расшифровка простая: web application firewall, то есть межсетевой экран прикладного уровня. В российской терминологии устоялось «экран» прикладного уровня, и именно в этом отличие от классического сетевого экрана, который оперирует пакетами, портами и маршрутами.
Идея не новая. Еще в середине 1990-х появился модуль ModSecurity, а до него в Apache существовал механизм RewriteRule, которым фактически фильтровали нежелательные запросы. По-настоящему WAF как самостоятельный класс продуктов оформился в 2000-х, когда ModSecurity стал частью связки с IIS, а коммерческие вендоры выпустили корпоративные платформы класса Barracuda, F5 и Imperva. Следующий шаг сделали облака: когда трафик к сайту пошел через CDN, фильтр переехал на периметр облачного провайдера и стал частью подписки вместе с защитой от DDoS.
Место waf в общей архитектуре безопасности выглядит так:
- периметр: DNS, CDN, базовый сетевой экран и защита от DDoS;
- слой приложения: WAF, API-шлюз, аутентификация, rate limiting;
- внутренний контур: защита данных, сегментация, бэкапы, журналирование.
Таким образом, WAF не обеспечивает полную защиту сайта и не заменяет другие инструменты безопасности. Его задача — анализировать HTTP-запросы, которые проходят через предыдущие уровни защиты, и блокировать подозрительные или некорректно сформированные обращения к веб-приложению.
Как устроена фильтрация трафика
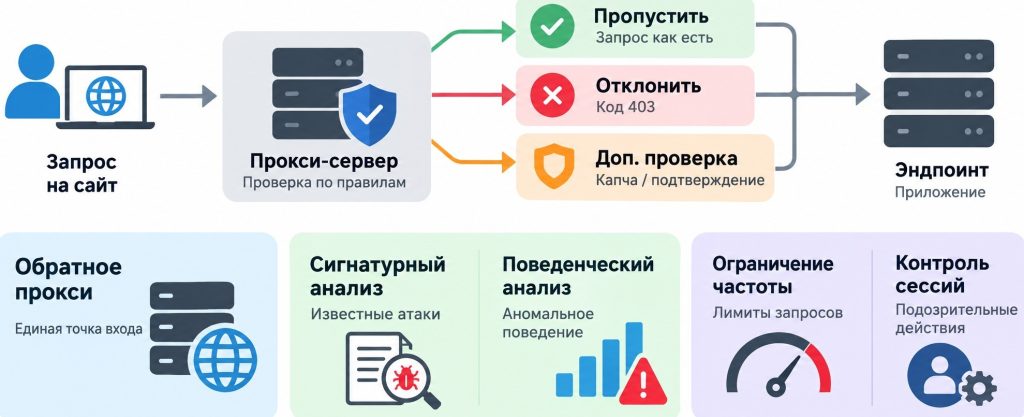
Путь запроса
Когда пользователь открывает страницу сайта, его запрос сначала поступает на прокси-сервер, где проверяется по заданным правилам безопасности. Дальше возможны три сценария: пропустить запрос как есть, отклонить его с кодом 403, либо передать на дополнительную проверку, например, запросить капчу или подтверждение по дублирующему каналу. Только после этого запрос доходит до эндпоинта.
Обратный проксирование здесь ключевое: приложение перестает принимать трафик напрямую, а значит, получает единую точку входа. Именно так появляется полная совокупность данных для анализа, которой нет у обычного приложения.
Сигнатурный анализ против поведенческого
Сигнатурный метод основан на сравнении входящих запросов с заранее известными признаками атак, таких как SQL-инъекции, XSS, обход каталогов (path traversal) и попытки выполнения системных команд. Такой способ проверки отличается высокой скоростью и хорошо выявляет распространенные угрозы. Однако его эффективность ограничена набором сигнатур: новые способы атак, для которых еще нет соответствующих шаблонов, могут остаться незамеченными.
Поведенческий анализ позволяет выявлять подозрительную активность по действиям пользователей. Система учитывает частоту запросов, последовательность обращений к разным разделам сайта, количество неудачных попыток входа и репутацию источника трафика. Для обнаружения аномалий могут использоваться алгоритмы машинного обучения. В сочетании с сигнатурным методом такой подход повышает эффективность защиты: известные атаки распознаются по шаблонам, а необычное поведение помогает обнаруживать новые угрозы.
Ограничение частоты и работа с сессиями
Третий механизм проще всего и при этом часто недооценивается. Ограничение числа запросов на IP, аккаунт или конкретное действие в минуту снимает самый дешевый тип нагрузки, когда перебор идет в цикле. Тонкая работа с сессиями позволяет заметить аномалию: пользователь только что залогинился, а через секунду уже обходит админские маршруты, что для его роли бессмысленно.
От каких угроз спасает WAF
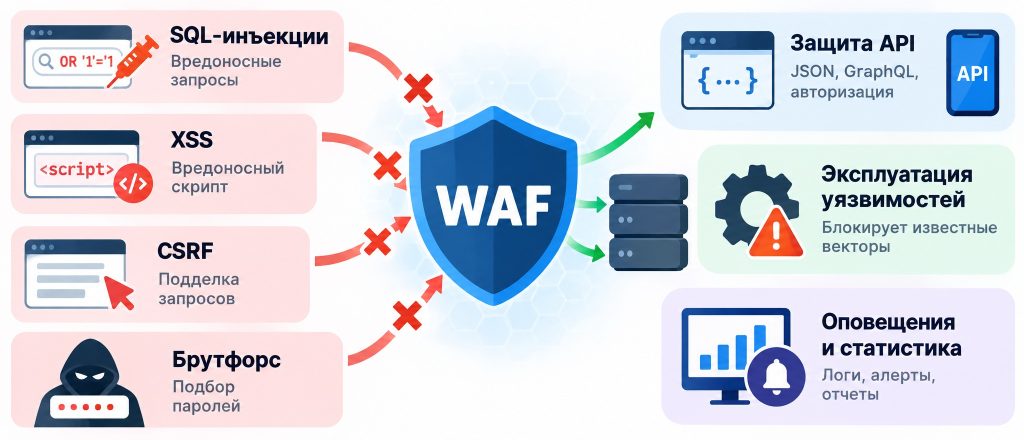
Классические атаки
Основной рабочий сценарий выглядит предсказуемо: злоумышленник шлет в поле поиска вместо текста конструкцию OR ‘1’=’1, движок пытается выполнить ее как SQL, и фильтр перехватывает запрос раньше, чем он дойдет до базы. То же самое с XSS в поле комментария, CSRF в формах, подбором паролей к форме авторизации.
Эксплуатация уязвимостей
Еще одно важное преимущество WAF — возможность защищать веб-приложения от атак, использующих уже существующие уязвимости. Баг в коде обнаружен, но потерянный срок исправления не должен превращаться в ночь incident. Правило, отсекающее конкретный вектор, покупает команде время на патч. Это не замена безопасной разработке, но вполне рабочая страховка.
Защита API и мобильных бэкендов
В современных сайтах пользовательский интерфейс часто отвечает только за отображение информации, тогда как основная логика работы приложения реализована через API. Мобильное приложение, вебвью, партнерские интеграции, публичные вебхуки: все они обращаются к бэкенду напрямую, минуя браузер. Классический WAF на уровне страниц тут бессилен, а вот WAF, разбирающий JSON, GraphQL и заголовки авторизации, закрывает и этот контур. Именно поэтому при выборе решения команда всегда спрашивает, умеет ли продукт разбирать тело запроса в JSON, а не только query-параметры.
Оповещение об инцидентах и статистика
Каждый случай блокировки должен фиксироваться в журнале событий системы безопасности. Продвинутые решения умеют отправлять алерт в SIEM, коррелировать с другими источниками и строить отчет: сколько атак отражено, какими векторами, с каких адресов, что из этого критично. Без мониторинга и анализа срабатываний сложно понять, насколько эффективно работает фильтрация запросов. В результате система становится непрозрачной для специалистов и может создавать ложное ощущение безопасности, даже если реальные угрозы остаются незамеченными.
Почему классического фаервола и антивируса мало
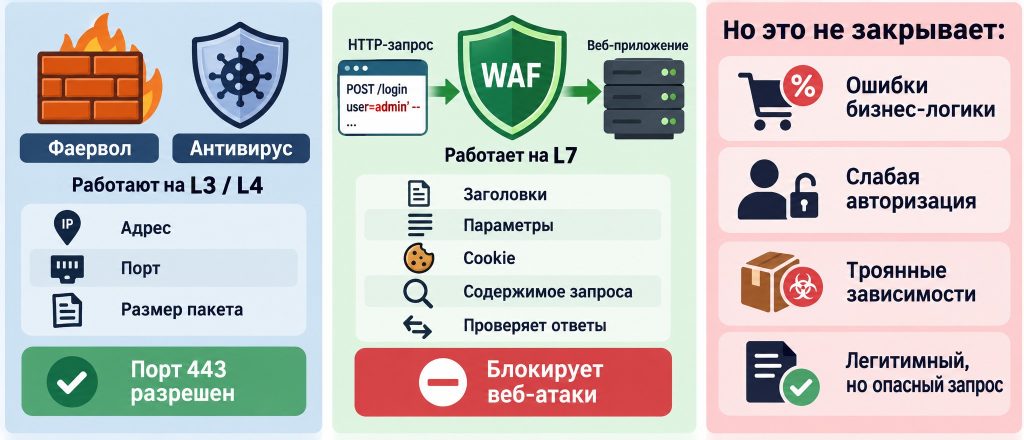
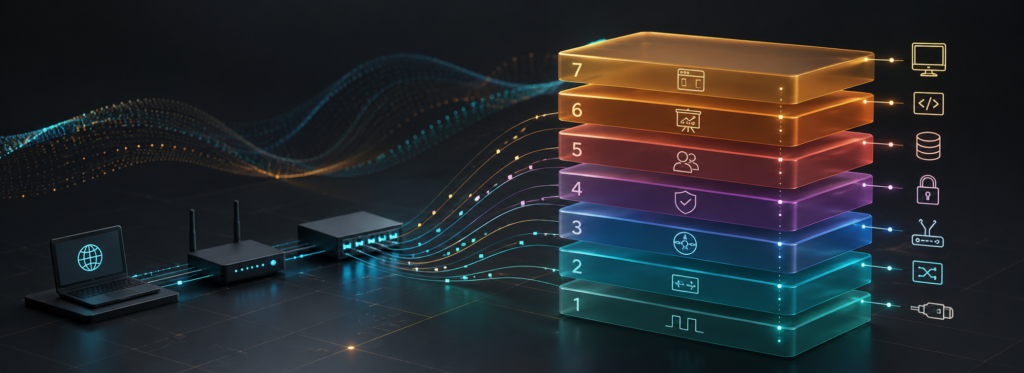
Классический сетевой экран работает на уровнях L3 и L4. Он видит адрес, порт, размер пакета и может сказать, что соединение с портом 443 разрешено. Он не видит содержимого HTTP-запроса, не знает, лежит ли в параметре инъекция, и не способен отличить вредоносный POST от легитимного.
WAF работает на седьмом, прикладном уровне модели OSI и анализирует HTTP-трафик между пользователем и веб-приложением. Он проверяет заголовки, параметры, cookie, содержимое запросов и при необходимости ответы сервера. Благодаря такому детальному анализу система может выявлять подозрительные обращения и блокировать атаки на уровне приложения.
При этом границы честные. За рамками WAF остаются:
- ошибки бизнес-логики, например, скидка, применяемая дважды к одному заказу;
- слабая авторизация, когда пользователь видит чужой заказ по предсказуемому идентификатору;
- утечки через троянные зависимости и скомпрометированные подрядчики;
- часть уязвимостей, эксплуатируемых через легитимный, но неверно сформированный запрос.
Облако, свое ПО или «железо»: форма развертывания
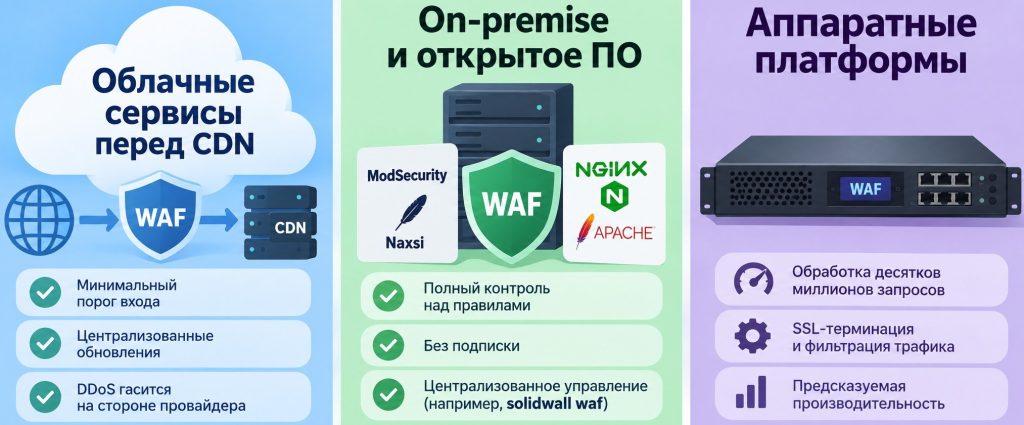
Облачные сервисы перед CDN
Вариант для команд без собственной инфраструктуры. Правила обновляются централизованно, порог входа минимальный, DDoS гасится на границе провайдера. Минусы: трафик уходит к вендору, оплата идет по объему, а при большом числе запросов счет растет быстро.
On-premise и решения с открытым кодом
ModSecurity и его форки, Naxsi, подключаемые к Nginx и Apache, дают полный контроль над правилами и не тащат за собой подписку. Здесь появляется то самое место, где solidwall waf становится релевантным: платформа с централизованным управлением политиками, интеграцией с SIEM и режимом обратного прокси закрывает именно ту операционную боль, которая обычно и убивает внедрение.
Аппаратные платформы
При обработке десятков миллионов запросов в сутки для защиты трафика могут использовать отдельное оборудование. Оно берет на себя сетевые операции, SSL-терминацию и фильтрацию запросов, не создавая дополнительной нагрузки на серверы приложений. Такое решение требует значительных затрат и сложнее масштабируется, зато обеспечивает более предсказуемую производительность.
Подписки, лимиты и регуляторы
Команда отдельно проверяет, как считается трафик: по запросам, по объему, по числу защищаемых доменов. Лимит в миллион запросов в месяц на приложение с миллионом визитов закончится ровно тогда, когда понадобится. Что касается нормативных требований, то наличие WAF часто прямо упоминается в рамках PCI DSS, а также в требованиях регуляторов по защите персональных данных. Тут важна формулировка: наличие инструмента не равно выполнению требований, команда выстраивает еще и работающий процесс вокруг него.
Ограничения и подводные камни WAF
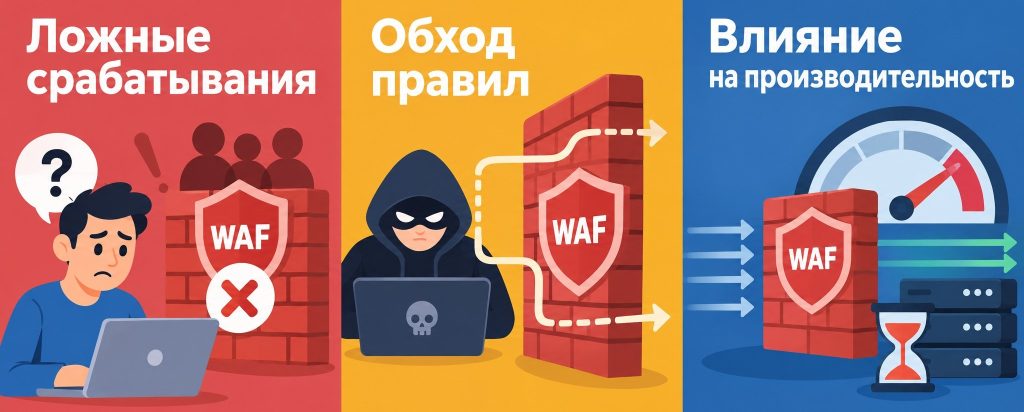
Ложные срабатывания. Одна из самых распространенных проблем при использовании WAF — блокировка обычных пользователей вместе с подозрительным трафиком. Например, стандартные правила могут ошибочно отклонять запросы с необычными языковыми настройками, длинными поисковыми фразами или нестандартными параметрами. Чтобы избежать таких ситуаций, на начальном этапе рекомендуется включить режим мониторинга без блокировки. Это позволит изучить реальные запросы и скорректировать правила перед полноценным запуском защиты.
Обход правил. Злоумышленники могут находить способы обхода, используя нестандартное кодирование, изменение структуры параметров или длинные URL-адреса. Если защитные правила не обновляются, система постепенно теряет способность распознавать новые методы атак. Поэтому для надежной защиты недостаточно один раз настроить фильтрацию — необходимо регулярно пересматривать правила и адаптировать их к новым угрозам.
Влияние на производительность. WAF дополнительно обрабатывает каждый входящий запрос: проверяет его содержимое, анализирует возможные угрозы и фиксирует результаты проверки. Это увеличивает время отклика, что особенно заметно при высокой нагрузке на API. Чтобы снизить влияние на производительность приложения, фильтрацию часто размещают на отдельном узле ближе к пользователю, например, на периферии сети.
Как внедрить WAF на практике
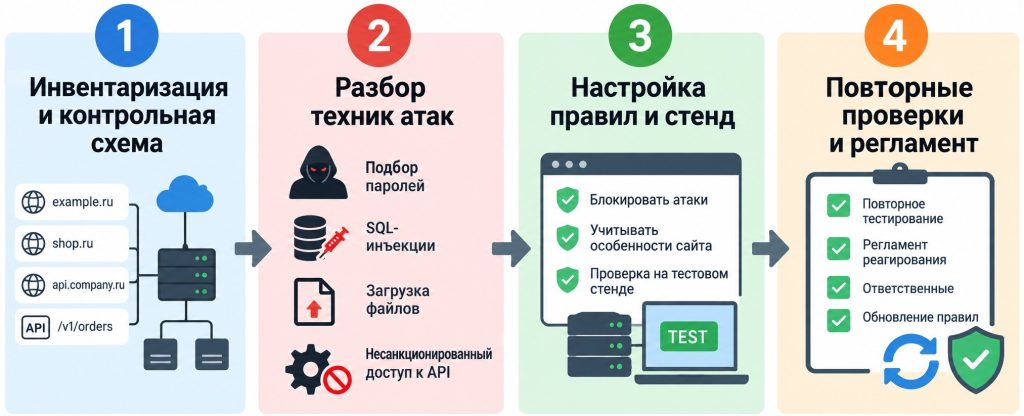
Инвентаризация и контрольная схема
Перед внедрением WAF необходимо определить, какие домены и API использует компания, где они размещены и какую нагрузку испытывают. На основе этих данных команда составляет схему инфраструктуры, которая помогает выявить незащищенные участки и определить, где необходимо установить фильтрацию трафика.
Разбор техник атак
Следующий этап — анализ возможных угроз с учетом особенностей веб-приложения. Специалисты рассматривают распространенные сценарии атак: подбор паролей к личным кабинетам, SQL-инъекции через поиск по каталогу, загрузку потенциально опасных файлов и попытки получить доступ к API без необходимых прав. На основе выявленных рисков составляют модель угроз и разрабатывают тестовые сценарии для проверки эффективности защиты.
Настройка правил и стенд
Правила WAF необходимо адаптировать под особенности конкретного веб-приложения, поскольку стандартных настроек не всегда достаточно для надежной защиты. Перед внедрением специалисты проверяют их работу на отдельном тестовом стенде с заранее подготовленными уязвимыми точками доступа. Это позволяет оценить, насколько эффективно система обнаруживает и блокирует атаки, не создавая рисков для работающего сайта.
Повторные проверки и регламент
После настройки блокировок необходимо повторно протестировать защиту и убедиться, что злоумышленники не могут обойти установленные правила. Также важно разработать регламент реагирования на угрозы: определить ответственных за обработку предупреждений, порядок обновления правил и внесения исключений. Это поможет команде быстрее устранять проблемы и поддерживать эффективность WAF.
FAQ
Заменяет ли WAF регулярный пентест?
Нет, он закрывает разные задачи. Пентест находит логические дыры, WAF срезает поток типовых атак. Вместе они работают заметно лучше, чем по отдельности.
Нужна ли дополнительная защита, если сайт уже использует CDN?
Все зависит от возможностей CDN-провайдера. Некоторые сервисы предлагают WAF отдельно, другие включают базовую фильтрацию трафика. Такой защиты может быть достаточно для предотвращения распространенных атак, но для противодействия целевым угрозам, особенно направленным на API, часто требуются дополнительные настройки и инструменты.
Где граница между WAF и API-шлюзом?
API-шлюз отвечает за маршрутизацию запросов, управление лимитами, авторизацию и поддержку разных версий API. WAF, в свою очередь, проверяет содержимое запросов и выявляет признаки возможных атак. При этом оба инструмента могут быть объединены в одном решении, что позволяет централизованно управлять доступом и защитой веб-приложения.
Поставьте на первое место не выбор продукта, а инвентаризацию: какие приложения и API выставлены наружу, какие данные за ними стоят, какие сценарии атак реальны. Дальше: модель угроз, режим наблюдения, а не блокировки с первого дня, и только потом настройка правил под конкретные приложения. По выбору ориентируйтесь на три вещи: умеет ли продукт разбирать JSON и API, есть ли прозрачная телеметрия и удобное управление исключениями, какая цена в latency и в счете за трафик. Помните, что WAF это фильтр на прикладном уровне, а не замена пентесту, безопасной разработке и контролю доступа. Он эффективен как часть комплексной защиты, помогая предотвращать атаки и снижать риски для веб-приложений.
Какая функция оказалась самой удобной в повседневной работе: наглядные отчеты, гибкие исключения или автоматическое обновление правил? Поделитесь в комментариях своей находкой.




Оказывается, настройка межсетевого экрана не менее важна, иначе можно случайно заблокировать обычных посетителей.