

Пентест: взломать себя первым, чтобы не взломали другие
Компания покупает межсетевой экран, подключает антивирус и проводит для сотрудников инструктаж по фишингу. Руководство считает тему безопасности закрытой. Через полгода злоумышленник попадает в сеть через старую тестовую админку, о которой никто уже и не помнил. Тестирование на проникновение предотвращает именно такие истории.
Определение пентеста укладывается в одну фразу. Что это такое на практике? Специалист с разрешения владельца пытается взломать его системы, чтобы найти слабые и уязвимые места раньше настоящего атакующего. Дальше разберем, как устроена такая проверка, кто ее проводит, сколько она стоит и как превратить отчет в реальную защиту.
Суть пентеста и его место в системе кибербезопасности
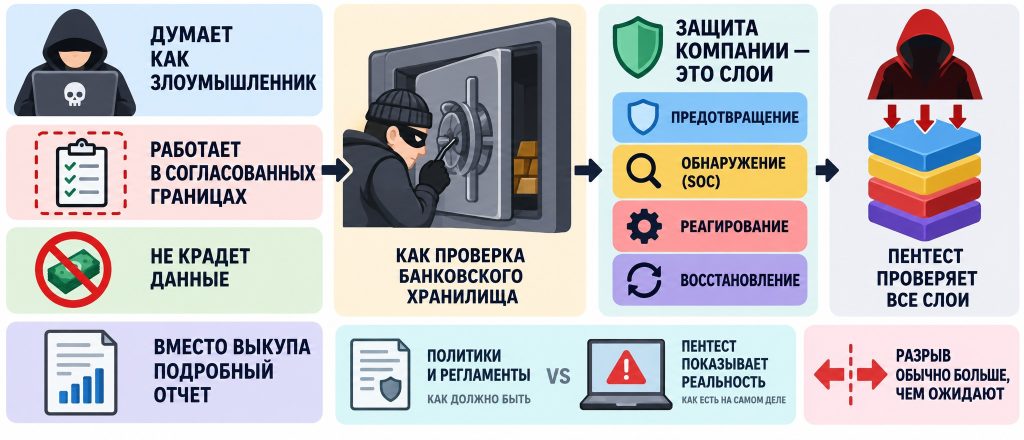
По своей сути пентест — это не хулиганство и не взлом ради взлома, а управляемая проверка. Термин пришел из английского Penetration Testing. Исполнитель думает и действует как злоумышленник, но работает строго в согласованных границах, не крадет данные и не ломает рабочие процессы. Финал у такой атаки тоже особенный: вместо требования выкупа заказчик получает подробный отчет о потенциальных уязвимостях.
Если описывать пентест простыми словами, получится аналогия с банковским хранилищем. Владелец нанимает профессионального медвежатника и просит его проверить замки, сигнализацию и охрану. Медвежатник выясняет, что охранник уходит курить в одно и то же время, а запасной ключ лежит под ковриком. Ничего не украдено, зато теперь известно, что чинить.
Защита компании обычно строится слоями. Одни средства предотвращают атаки, другие их обнаруживают (этим занимается SOC, центр мониторинга), третьи помогают реагировать и восстанавливать систему. Пентест в информационной безопасности проверяет все слои разом и отвечает на неудобный вопрос: что произойдет, если на эту конструкцию надавит человек с опытом и мотивацией?
Политики и регламенты описывают, как система должна работать в идеале. Тестирование на проникновение показывает, как она работает в реальности. Разрыв между этими картинками почти всегда оказывается шире, чем ожидает руководство.
Чем пентест отличается от аудита ИБ и сканирования уязвимостей
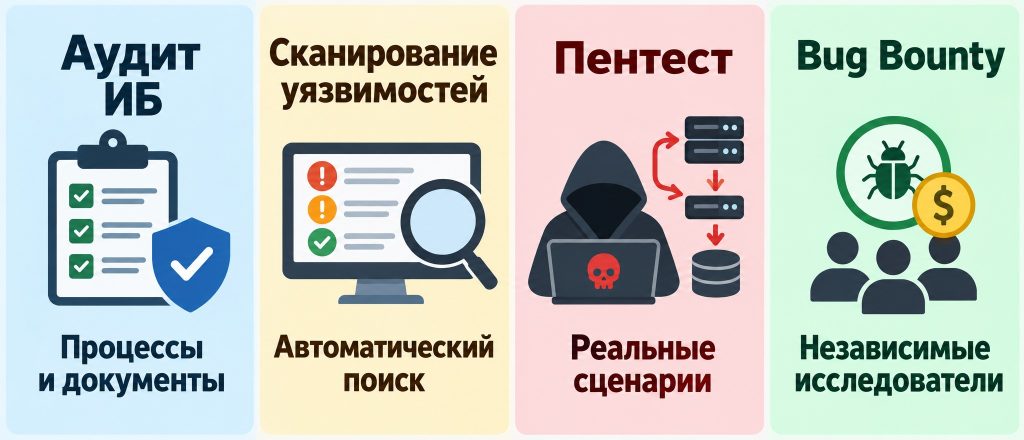
Три услуги регулярно путают, хотя задачи у них разные. Аудит информационной безопасности изучает документы, процессы и организацию работы. Аудитор выясняет, кто имеет доступ к критическим системам, ведутся ли журналы событий, соответствует ли компания ГОСТу Р 57580 или ISO/IEC 27001. Это проверка порядка, а техника здесь вторична.
Сканирование уязвимостей идет в автоматическом режиме. Программа вроде MaxPatrol, Nessus или OpenVAS обходит адреса, определяет версии софта и сверяет их с базами известных уязвимостей. На выходе получается длинный список, где реальные проблемы перемешаны с ложными срабатываниями. Сканер замечает приоткрытую дверь, но не понимает, что за ней спрятано и чем грозит находка.
Pentest начинается там, где автоматика заканчивается. Инженер вручную связывает мелкие недочеты в цепочку. Например, словарный пароль к служебной панели дает доступ к серверу, оттуда видна база клиентов, а в базе лежат платежные данные. Нередко пентесты понижают критичность того, что сканер выделил красным, и, наоборот, превращают «низкий риск» в сценарий полной компрометации.
Особняком стоит Bug Bounty. Здесь компания открывает свои сервисы для сотен независимых исследователей и платит только за подтвержденные находки. Формат хорошо дополняет классическую проверку, но не заменяет ее: охотники за наградами ищут то, что дорого стоит, а не анализируют инфраструктуру систематически.
Зачем нужен пентест: упреждающая защита, комплаенс и доверие
Главная причина очевидна: инцидент обходится дороже профилактики. Простой интернет-магазина в сезон распродаж, утечка клиентской базы, шифровальщик на файловом сервере бьют по деньгам и репутации одновременно. С 30 мая 2025 года в России действуют оборотные штрафы за повторные утечки персональных данных: до 3% выручки, но не меньше 25 и не больше 500 млн рублей. На этом фоне бюджет на проверку выглядит скромно.
Вторая причина связана с регуляторами. Для кредитных организаций ежегодное тестирование на проникновение и анализ уязвимостей предусматривает Положение Банка России № 851-П, действующее с 29 марта 2025 года и заменившее прежнее Положение № 683-П. С 30 мая 2025 года за повторную утечку персональных данных предусмотрены оборотные штрафы в размере 1–3% годовой выручки, но не менее 25 млн и не более 500 млн рублей; для кредитных организаций размер оборотного штрафа исчисляется от размера собственных средств, а не выручки. Платежные сервисы, которые работают по PCI DSS 4.0.1, обязаны проводить пентест минимум раз в год и после значимых изменений. Владельцы объектов критической информационной инфраструктуры тоже регулярно сталкиваются с вопросом проверки защищенности.
Третья причина касается доверия. Крупные заказчики все чаще включают в анкеты для подрядчиков вопрос о свежем отчете по безопасности. Инвесторы при сделках смотрят на техническое состояние компании так же внимательно, как на финансы. Для бизнеса пентесты — это еще и аргумент в переговорах: подтвержденная защищенность продает лучше красивых обещаний.
Есть и менее заметная польза. Отчет помогает расставить приоритеты в бюджете. Если атака идет через устаревший тестовый стенд, покупка нового дорогого решения может подождать, а вот инвентаризация активов нужна срочно. Заодно команда мониторинга получает живую тренировку и видит, заметила ли она чужие действия.
Кто проводит тестирование на проникновение: роли, навыки и сертификация
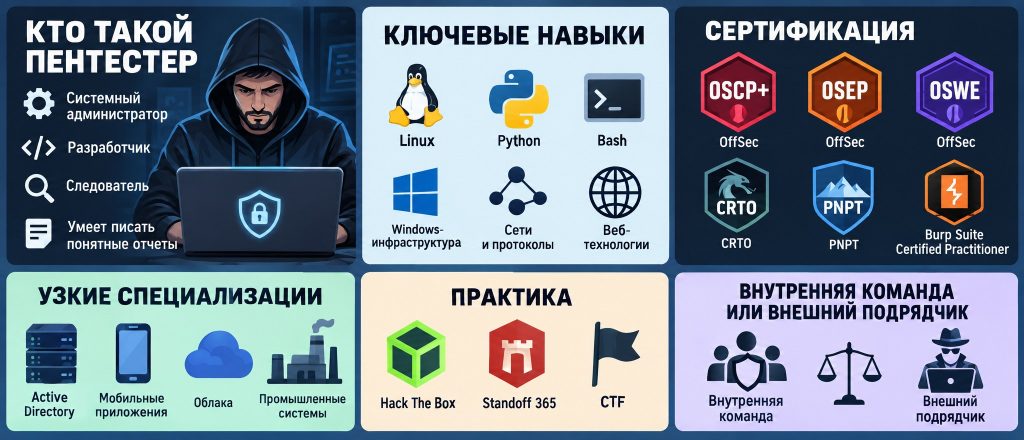
Если отвечать на вопрос, кто такой пентестер, получится портрет специалиста на стыке нескольких профессий. Он разбирается в сетях и протоколах, как системный администратор, читает код, как разработчик, и собирает улики, как следователь. В его арсенале Linux, Python, Bash, понимание Windows-инфраструктуры и веб-технологий. Не менее важен навык письма: находку мало обнаружить, ее нужно объяснить людям без технического бэкграунда.
Внутри профессии существуют узкие специализации. Один Penetration Tester годами разбирает Active Directory и знает все способы повысить права в домене. Другой живет в мобильных приложениях, третий специализируется на облаках или промышленных системах. Сильная команда собирается из разных профилей, потому что универсал редко охватывает всю картину на экспертном уровне.
Сертификаты помогают ориентироваться на рынке. Самые узнаваемые выпускает OffSec: OSCP+ (обновленная версия классического OSCP), OSEP и OSWE. Среди других заметных программ CRTO по Red Team, PNPT от TCM Security и Burp Suite Certified Practitioner для веб-направления. Практику специалисты оттачивают на платформах вроде Hack The Box и Standoff 365, а также на соревнованиях CTF. При этом портфолио реальных находок и качество отчетов весят больше любой корочки.
Внутренняя команда или внешний подрядчик
Собственная команда знает инфраструктуру и доступна круглый год. Обратная сторона: взгляд постепенно замыливается, а текучка съедает время, которое предназначалось для проверок. Кроме того, внутренний специалист психологически склонен щадить системы, которые настраивали его коллеги.
Внешний подрядчик приносит свежий взгляд и опыт десятков похожих проектов. Он быстрее замечает типовые ошибки отрасли и не связан внутренней политикой. Взамен компания платит деньги и тратит время на погружение исполнителя в контекст. Зрелые организации обычно комбинируют оба варианта: внешняя команда приходит на глубокие проверки раз в год, внутренняя закрывает регулярные задачи и контролирует исправления.
Какие бывают пентесты: основные направления
Направление проверки выбирают исходя из того, где у компании самые ценные активы и самые вероятные точки входа. Каждый слой инфраструктуры ломается по-своему, поэтому пентестеры под всякий готовят отдельный сценарий.
Внешний и внутренний периметр
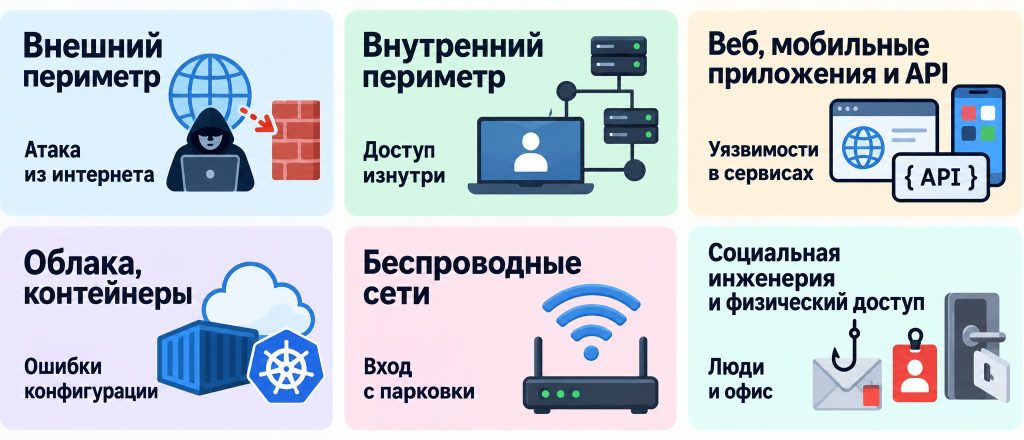
Внешний пентест показывает компанию глазами случайного атакующего из интернета. Исполнитель ищет открытые сервисы, забытые поддомены, уязвимые шлюзы удаленного доступа и почтовые серверы. Задача простая и жесткая: попасть внутрь без каких-либо стартовых данных.
Внутренний сценарий начинается с позиции сотрудника, подрядчика или зараженного ноутбука. Здесь картина обычно мрачнее. Внутри сети доверие к трафику выше, сегментация часто существует только на схемах, а получить права администратора домена за пару дней удается чаще, чем хотелось бы.
Веб-приложения, мобильные приложения и API
Веб-пентест — это все еще самое востребованное направление. Личные кабинеты, интернет-магазины и корпоративные порталы доступны всем, поэтому атаковать их проще всего. Проверка охватывает классику из OWASP Top 10: инъекции, ошибки авторизации, небезопасную работу с сессиями, утечки данных через неправильные настройки.
API заслуживают отдельного внимания. Интерфейсы для мобильных клиентов и интеграций нередко отдают больше данных, чем аккуратный веб-фронтенд, а защищены хуже. Классическая находка: смена номера заказа в запросе открывает чужой заказ. В мобильных приложениях до сих пор встречаются ключи доступа и пароли, зашитые прямо в код.
Облака, контейнеры и беспроводные сети
Облачная инфраструктура страдает в первую очередь от конфигурации. Публичные хранилища с клиентскими файлами, избыточные права сервисных аккаунтов, секреты в переменных окружения встречаются куда чаще экзотических эксплойтов. Контейнеры и Kubernetes добавляют свои сюжеты: привилегированные поды, открытые панели управления, слабое разграничение доступа между пространствами имен.
Беспроводные сети проверяются отдельно. Гостевой Wi-Fi без изоляции от корпоративного сегмента или устаревший протокол шифрования дают атакующему вход прямо с парковки у офиса.
Социальная инженерия и физический доступ
Самое слабое звено защиты часто сидит за клавиатурой. Целевой фишинг от имени руководителя, звонок из «службы поддержки» с просьбой продиктовать код из СМС, поддельная страница входа проверяют внимательность людей, а не настройки серверов.
Физический сценарий выглядит как кино, но работает в реальности. Исполнитель под видом курьера или техника проходит в офис, подключает к сети миниатюрное устройство или фотографирует пароли на стикерах. После такой проверки отношение к пропускному режиму в компании обычно меняется надолго.
Методы и форматы пентеста: от Black Box до Red Team и непрерывных проверок
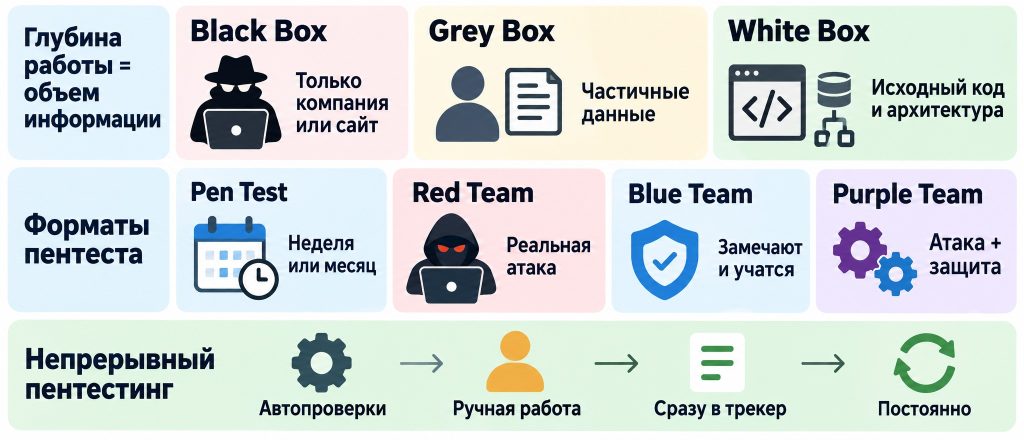
Глубину работы определяет объем информации на старте. В модели Black Box исполнитель знает только название компании или адрес сайта, как настоящий внешний атакующий. Grey Box дает часть данных: учетную запись обычного пользователя, базовую документацию. White Box открывает исходный код, схемы сети и архитектуру, поэтому инженер копает быстрее и находит больше.
Каждый подход отвечает на свой вопрос. Black Box показывает, что увидит посторонний. Grey Box моделирует инсайдера или взломанную учетную запись. White Box максимально полно выявляет слабые места при ограниченном бюджете времени.
Форматы различаются масштабом. Классический pen test длится от недели до месяца и завершается отчетом. Red Team имитирует полноценную кампанию реальной преступной группировки: разведку, фишинг, закрепление, скрытное продвижение к заранее определенной цели. В это время синяя команда, то есть защитники, не знает о проверке и учится замечать атаку. Гибридный формат, Purple Team, объединяет обе стороны, чтобы сразу улучшать правила обнаружения.
Пентестинг как услуга заметно смещается в сторону непрерывного режима. Продуктовые команды выпускают релизы каждую неделю, и годовой отчет теряет актуальность через пару месяцев. Поэтому все популярнее модель, где автоматические проверки и ручная работа инженеров идут постоянно, а находки сразу попадают в трекер разработчиков.
Как проходит пентест: этапы от подготовки до отчета
Порядок работ у профессиональных подрядчиков похож, разница кроется в деталях и аккуратности. Типичный проект выглядит так:
- Согласование. Стороны фиксируют цели, список систем, окна работ, запрещенные действия и контакты для экстренной связи.
- Разведка. Исполнитель собирает открытые данные: домены, сервисы, утечки паролей, сведения о сотрудниках.
- Сканирование и построение карты поверхности атаки.
- Эксплуатация найденных слабостей и получение первоначального доступа.
- Развитие атаки: повышение привилегий, перемещение между сегментами сети, движение к ключевым активам.
- Очистка следов. Тестовые учетные записи, загруженные файлы и инструменты удаляются, системы возвращаются в исходное состояние.
- Отчет и повторная проверка после исправлений.
Первый пункт важнее, чем кажется. Правила взаимодействия (Rules of Engagement) защищают обе стороны. Если в них не прописан запрет на нагрузочные атаки, случайный DoS рабочего сервера в час пик станет неприятным сюрпризом для всех. Хороший договор описывает не только объем работ, но и границы допустимого.
Инструменты и методики тестирования на проникновение
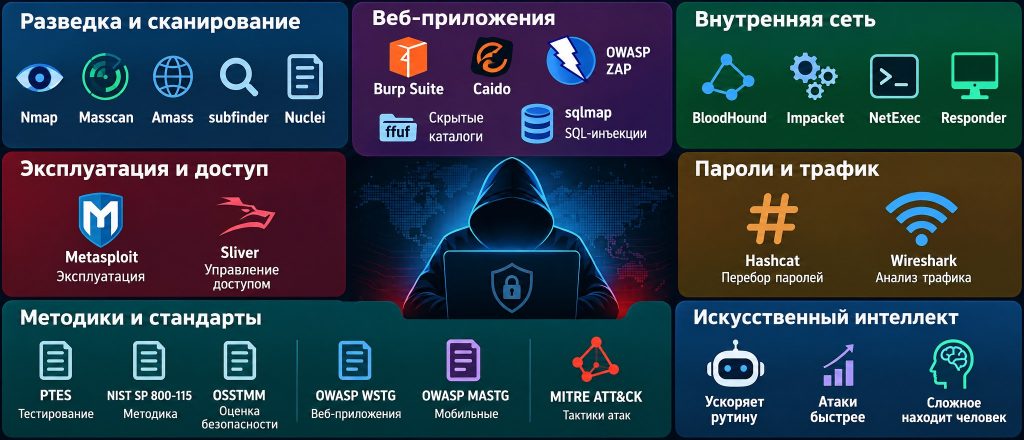
Базовый набор у специалистов во многом общий. Разведку и сканирование ведут через Nmap, Masscan, Amass, subfinder и Nuclei. Веб-приложения разбирают в Burp Suite, Caido или OWASP ZAP, для поиска скрытых каталогов используют ffuf, для SQL-инъекций sqlmap. Во внутренней сети работают BloodHound, Impacket, NetExec и Responder, а Metasploit и Sliver помогают с эксплуатацией и управлением доступом. Пароли перебирает Hashcat, трафик анализирует Wireshark.
Методики важнее конкретных программ. Профессиональные команды опираются на PTES, NIST SP 800-115 и OSSTMM. Веб-приложения тестируют по OWASP WSTG, мобильные по OWASP MASTG, а действия атакующих сопоставляют с матрицей MITRE ATT&CK. Ссылка на методику в отчете показывает, что проверка основывалась на системе, а не на вдохновении проверяющего.
Отдельная тема последних лет связана с искусственным интеллектом. Языковые модели ускоряют разведку, анализ кода и подготовку отчетов, появились инструменты с ИИ-агентами для автоматизации рутины. Злоумышленники пользуются теми же технологиями, так что атаки тоже становятся быстрее. При этом сложные логические уязвимости по-прежнему находит человек: автоматика хорошо справляется с типовым, а нестандартные цепочки требуют опыта и интуиции.
Кому и как часто нужен пентест
Проверка нужна не только корпорациям. Небольшой сервис с клиентской базой рискует не меньше, а последствия утечки для него бывают фатальнее: крупная компания переживет штраф и скандал, стартап может не пережить. Острее всего вопрос стоит для финтеха, e-commerce, медицины, SaaS-сервисов и любых компаний, которые хранят персональные данные.
Частоту определяет темп изменений. Стабильной инфраструктуре хватает ежегодной проверки. Продукт с еженедельными релизами требует ежеквартальных срезов или непрерывного формата. Внеплановый пентест оправдан при переезде в облако, запуске нового продукта, крупном обновлении архитектуры, слиянии компаний или после подозрительной активности в логах.
Стоимость, юридические рамки и критерии выбора подрядчика
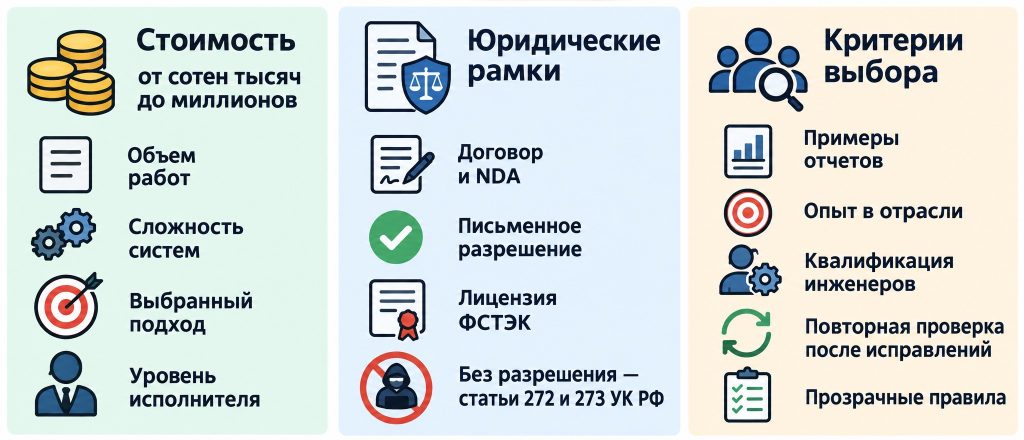
Цена складывается из объема работ, сложности систем, выбранного подхода и уровня исполнителя. Проверка одного веб-приложения на российском рынке обычно начинается от нескольких сотен тысяч рублей. Комплексный проект с внешним и внутренним периметром, облаком и социальной инженерией обходится в миллионы, а полноценная Red Team-операция дороже еще в разы. Подозрительно дешевое предложение чаще всего означает прогон сканера с красивой обложкой.
Юридическая сторона требует внимания. Основа любой проверки: договор, соглашение о неразглашении и письменное разрешение владельца систем с точным перечнем целей. Профессиональные подрядчики в России работают с лицензией ФСТЭК на техническую защиту конфиденциальной информации, и банки с госзаказчиками требуют ее в обязательном порядке. Попытка проверить чужую систему без разрешения подпадает под статьи 272 и 273 УК РФ, и благие намерения здесь не спасают.
При выборе исполнителя компании обычно смотрят на несколько признаков:
- образцы обезличенных отчетов, по которым видно качество описания находок;
- опыт в похожей отрасли и с похожим стеком технологий;
- квалификацию конкретных инженеров, а не только бренд компании;
- готовность бесплатно или со скидкой провести повторную проверку после исправлений;
- прозрачные правила взаимодействия и понятный план действий на случай непредвиденной ситуации.
Что входит в отчет и как использовать результаты
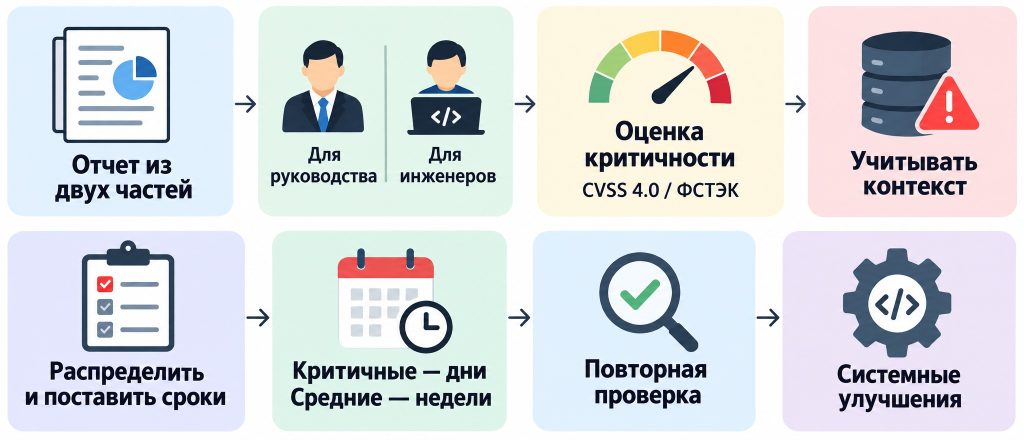
Качественный отчет состоит из двух частей. Первая предназначена руководству: краткое резюме, общая оценка защищенности, ключевые риски на языке бизнеса и приоритеты. Вторая написана для инженеров. Там каждая находка описана с шагами воспроизведения, скриншотами, оценкой критичности и конкретными рекомендациями по исправлению.
Критичность обычно оценивают по CVSS (актуальная версия 4.0) или по методике ФСТЭК. Важнее любой цифры контекст: уязвимость средней критичности на сервере с платежными данными опаснее «критической» на изолированном тестовом стенде. Хороший подрядчик учитывает это при расстановке приоритетов.
После получения отчета начинается самая скучная и самая важная часть. Находки распределяют между ответственными и ставят сроки: на критичные дыры дают дни, на средние недели. Затем подрядчик проводит повторную проверку. Без нее отчет остается дорогим документом в папке, а не улучшением защиты.
Зрелые команды идут дальше. Они разбирают находки вместе с разработчиками и администраторами, ищут системную причину ошибок и превращают показательные сценарии в автоматические тесты. Так результаты одной проверки защищают и будущие релизы.
FAQ: пентест — что это простыми словами
Пинтест, пин тест и пентест: есть ли разница?
Разницы нет. Написание «пинтест» и «пин тест» появились из-за того, что английское pentest на слух передают по-разному. В поиске встречаются и другие варианты: «пентес», «pen тест». Правильное написание в профессиональной среде одно: пентест.
Чем пентестер отличается от хакера?
Навыки у них похожи, разница в разрешении и цели. Пентестер работает по договору, в согласованных границах и передает все находки владельцу систем. Злоумышленник действует без спроса и ради собственной выгоды.
Может ли проверка навредить рабочим системам?
Риск существует, но профессиональная команда сводит его к минимуму. Для этого стороны заранее согласуют окна работ, запрещенные техники и контакт для экстренной связи. Особо чувствительные системы иногда проверяют на копии или в нерабочее время.
Сколько длится пентест?
Проверка одного веб-приложения обычно занимает от одной до трех недель. Комплексный проект по всей инфраструктуре идет от месяца, а Red Team-операция растягивается на несколько месяцев. К этому сроку добавляется время на составление отчета и повторную проверку.
Начать проще всего с инвентаризации: бизнес составляет перечень своих ресурсов, выделяет самые ценные данные и честно определяет, где кроются главные риски. Затем руководство подбирает формат тестирования под реальные задачи, а не под модное название. При выборе подрядчика решающую роль играют квалификация конкретных инженеров, отраслевой опыт, качество образцов отчетов и готовность провести ретест после исправлений. Слишком низкая цена почти всегда означает автоматическое сканирование вместо ручного анализа. Главное правило простое: пентест — это не разовая галочка для регулятора, а регулярная практика, которая растет вместе с инфраструктурой. Польза от него появляется только тогда, когда команда закрывает найденные слабые места и превращает выводы из отчета в рабочую стратегию.
Опыт коллег по цеху в этой теме весит больше теории, поэтому ваши истории о выборе подрядчика и неожиданных находках пригодятся тем, кто будет читать статью после вас. Делитесь в комментариях!