

Что такое KVM простыми словами
KVM — это технология виртуализации уровня ядра Linux, которая превращает сам Linux в гипервизор и позволяет запускать на одном физическом сервере несколько изолированных виртуальных машин.
Аббревиатура расшифровывается как Kernel-based Virtual Machine — «виртуальная машина на основе ядра», то есть подсистема встроена прямо в ядро операционной системы. KVM использует аппаратную виртуализацию процессора (например, Intel VT‑x или AMD‑V), поэтому гостевые системы выполняются с высокой скоростью, а не через медленную программную эмуляцию.
На уровне реализации KVM — это модуль ядра Linux плюс дополнительные модули для конкретной архитектуры CPU, которые позволяют ядру распределять ресурсы: процессоры, память и устройства между гостевыми ОС. Поверх этой подсистемы уже работают пользовательские инструменты (вроде QEMU), которые создают и настраивают сами виртуальные машины.
С точки зрения гостевых систем каждая виртуальная машина поверх KVM выглядит как отдельный компьютер: со своими виртуальными ядрами, оперативной памятью, дисками и сетевыми интерфейсами. По типу это аппаратно‑ускоренная виртуализация: KVM имитирует полноценный компьютер, а не просто изолированное окружение процессов, как в контейнерах.
Типы гипервизоров: аппаратная и программная виртуализация
Эти два типа виртуализации отличаются тем, как именно гипервизор получает доступ и где он находится в стекe — напрямую над оборудованием или поверх хостовой ОС.
Что такое гипервизор
Гипервизор — это программа (или подсистема), которая управляет физическими ресурсами сервера и распределяет их между несколькими виртуальными машинами.
Он следит за тем, чтобы каждая видела свой процессор, память, диск и сеть.
Программная виртуализация
Такая виртуализация хороша тем, что ее можно запустить практически на любом домашнем или офисном компьютере: ставишь программу поверх существующей ОС, создаешь пару виртуальных машин и сразу пробуешь разные системы и софт, не рискуя основной установкой. Она удобна для тестов, учебы, экспериментов с настройками, когда важнее гибкость и простота, чем максимальная производительность. Чаще всего такие решения дают понятный графический интерфейс, позволяют быстро создавать и удалять ВМ, снапшотить состояние и откатываться назад в пару кликов, а значит, снижают порог входа для новичков и разработчиков.
Но за удобство приходится платить: добавляется лишний слой поверх хостовой ОС, из‑за чего часть ресурсов уходит на саму оболочку и накладные расходы. Производительность таких ВМ заметно ниже, особенно под нагрузкой на CPU и диск, а любая проблема или перегрузка хостовой системы может сразу ударить по всем гостевым машинам. Изоляция тоже обычно слабее: гипервизор зависит от хостовой ОС, ее драйверов и настроек безопасности, поэтому уровень защиты и разделения окружений уступает аппаратной виртуализации, где гипервизор контролирует ресурсы.
Аппаратная виртуализация
Аппаратная виртуализация дает более высокую производительность за счет того, что гипервизор работает почти напрямую с процессором и памятью, используя специальные функции вроде Intel VT‑x и AMD‑V. Гостевые системы меньше зависят от трюков эмуляции и масштабируются лучше, что позволяет запускать на одном сервере много ВМ с предсказуемым поведением и стабильными задержками. Изоляция в таком подходе обычно сильнее: каждая виртуальная машина сильнее отделена от остальных и от хоста, проще выстраивать сегментацию и политики безопасности, а сама архитектура больше похожа на отдельные сервера, чем на надстройку над десктопной ОС.
Обратная сторона в том, что аппаратная виртуализация требовательнее к инфраструктуре и компетенциям. Нужны процессоры и чипсеты с поддержкой соответствующих технологий, включение этих функций в прошивке, корректная настройка гипервизора, сетей и хранилищ, то есть без хотя бы базового администрирования не обойтись. Настройка и сопровождение такого стека сложнее, чем запуск «настольного» гипервизора поверх готовой ОС, а часть операций (переразметка ресурсов, миграции, сложные сценарии отказоустойчивости) требует аккуратного планирования и понимания, как именно виртуализация встроена в общую архитектуру инфраструктуры.
Типы гипервизоров: Type 1 и Type 2
Type 1 (bare metal):
Гипервизор типа 1, или bare metal, — это система виртуализации, которая ставится прямо на физический сервер и сама выполняет роль тонкой операционной системы для управления ресурсами и виртуальными машинами. У такого гипервизора нет полноценной хостовой ОС поверх него: он напрямую общается с процессором, памятью, сетевыми и дисковыми контроллерами, а уже поверх него запускаются гостевые ОС в виде ВМ. За счет этого уменьшается число лишних слоев, снижаются накладные расходы, улучшаются производительность и изоляция, поэтому именно гипервизоры первого типа считаются стандартом для дата-центров, корпоративных кластеров и облаков, где важны стабильность и предсказуемое поведение под нагрузкой.
Type 2 (hosted):
Гипервизор типа 2 — это система виртуализации, которая устанавливается как обычное приложение поверх уже существующей операционной системы, например, Windows, Linux или macOS. В этом случае хостовая ОС остается главным «владельцем» машины: она управляет драйверами, оборудованием и ресурсами, а гипервизор использует ее возможности, чтобы создавать и запускать виртуальные машины.
Такой подход удобен для рабочих станций, тестовых стендов и учебных сценариев: достаточно поставить программу и можно быстро поднимать разные гостевые ОС, не меняя основную систему и не трогая разметку дисков. Но из‑за дополнительного слоя в виде хостовой ОС у гипервизора типа 2 обычно выше накладные расходы и ниже производительность и изоляция по сравнению с bare metal решениями, поэтому в крупных серверных и облачных инфраструктурах его используют реже.
Грубо говоря, аппаратная виртуализация чаще ассоциируется с гипервизорами первого типа, а программная — со вторым типом, хотя на практике границы могут размываться из‑за сочетания аппаратных и программных механизмов.
Принцип работы KVM: связка QEMU, libvirt и устройства /dev/kvm
KVM в Linux — это сочетание трех уровней: ядро (модуль KVM и устройство /dev/kvm), пользовательский эмулятор QEMU и управляющий слой libvirt.
KVM и /dev/kvm
Модуль KVM встраивается в ядро Linux и включает аппаратную виртуализацию на уровне процессора, превращая ядро в гипервизор. Снаружи эта подсистема видна как символьное устройство /dev/kvm, через которое пользовательские программы (в первую очередь QEMU) обращаются к возможностям KVM через ioctl‑вызовы.
Работа с /dev/kvm строится по ступеням:
- открытие /dev/kvm и создание «объекта» виртуальной машины;
- создание для нее виртуальных CPU (vCPU), которые тоже представляются файловыми дескрипторами;
- дальнейшее управление vCPU и памятью ВМ (старт, пауза, обработка прерываний, работа с устройствами) через последовательные ioctl.
QEMU
Это пользовательское приложение, которое создает и запускает виртуальные машины, используя /dev/kvm для доступа к аппаратной виртуализации. KVM берет на себя выполнение гостевого кода на CPU, а QEMU отвечает за «обвязку»: эмуляцию устройств, работу с образом диска, BIOS/UEFI, виртуальной видеокартой, сетевыми адаптерами и т.д.
Когда KVM доступен, QEMU использует режим ускорения: гостевые инструкции исполняются почти напрямую на процессоре, а не полностью эмулируются программно. Каждая запущенная ВМ обычно соответствует отдельному процессу qemu‑system‑<arch> в системе, со своим набором параметров и подключенных устройств.
libvirt
Это библиотека, предоставляющая унифицированный API для управления виртуализацией (не только KVM/QEMU, но и другими гипервизорами, вроде Xen и VMware ESXi). Через libvirt работают утилиты и GUI вроде virsh и virt‑manager: они не обращаются к /dev/kvm напрямую, а общаются с демоном libvirtd, который под капотом вызывает QEMU с нужными параметрами и управляет его жизненным циклом.
Libvirt берет на себя:
- создание и хранение описаний ВМ в виде XML‑конфигураций (CPU, память, диски, сеть и т.п.);
- запуск, остановку, миграцию и снапшоты ВМ, а также сетевую и storage‑инфраструктуру вокруг них;
- абстракцию над деталями конкретного гипервизора, чтобы администратор работал с единым интерфейсом.
Как все взаимодействует вместе
Типичный путь такой: администратор вызывает virsh или настраивает ВМ через virt‑manager, эти инструменты работают с libvirt, libvirt формирует XML‑описание и запускает QEMU c нужными опциями, QEMU открывает /dev/kvm и создает ВМ и vCPU через ioctl, KVM в ядре выполняет гостевой код с аппаратным ускорением.
KVM и Intel VT-x / AMD-V: как аппаратное ускорение влияет на работу
KVM опирается на аппаратную виртуализацию в процессоре: без Intel VT‑x или AMD‑V модуль KVM просто не сможет дать гостевым системам хорошую производительность.
Что дают Intel VT‑x и AMD‑V
Intel VT‑x и AMD‑V — это наборы инструкций и режимов работы CPU, которые добавляют отдельный привилегированный уровень для работы гипервизора и гостевых ВМ. Они позволяют выполнять гостевой код напрямую на процессоре, ловя операции (выходы из ВМ) аппаратно, а не через сложные трюки с динамической трансляцией инструкций.
Роль аппаратного ускорения в KVM
KVM использует эти расширения, чтобы передать выполнение гостевого ядра на аппаратный уровень и минимизировать программную эмуляцию. Когда VT‑x/AMD‑V включены в BIOS/UEFI, ядро Linux с модулем KVM может создавать vCPU, которые работают в специальном виртуальном режиме, а переходы между гостем и хостом происходят через аппаратные VM‑exit/VM‑entry механизмы.
Что будет без VT‑x / AMD‑V
Если аппаратная виртуализация недоступна или отключена, KVM не может использовать ускорение или вообще не активируется, либо виртуальные машины запускаются только через чистый QEMU в режиме полной программной эмуляции.
Такой режим заметно медленнее: все привилегированные инструкции приходится перехватывать и эмулировать на уровне софта, что особенно проблемно для интенсивных нагрузок.
Почему это важно для производительности
Аппаратное ускорение позволяет KVM приблизиться по скорости к нативному запуску ОС на «голом железе», особенно для вычислительных и I/O‑нагруженных приложений.
За счет того, что операции обрабатываются в самом CPU, уменьшается количество переключений контекста и накладных расходов в гипервизоре, что повышает масштабируемость и число ВМ на сервер.
Плюсы KVM
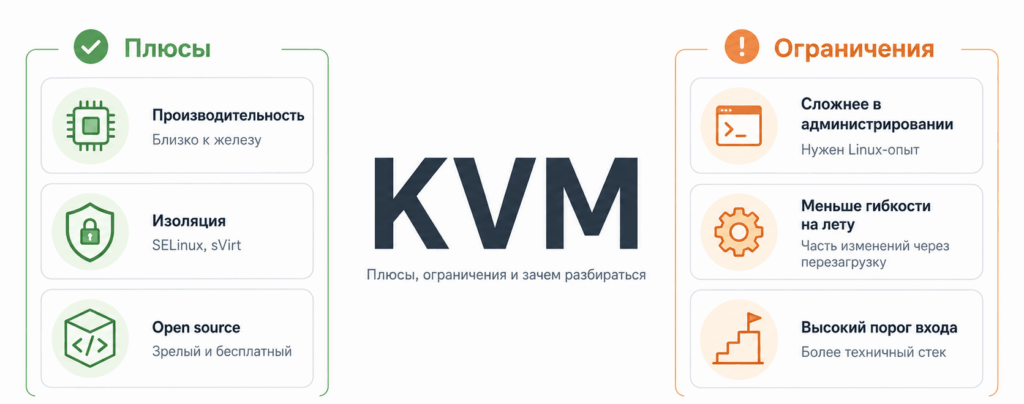
KVM выигрывает за счет производительности, сильной изоляции и того, что это зрелый open source‑проект, встроенный в ядро Linux.
Производительность
KVM относится к гипервизорам первого типа и выполняет гостевые ОС максимально близко к серверному железу благодаря аппаратной виртуализации (Intel VT‑x, AMD‑V).
За счет этого виртуальные машины на KVM могут обслуживать ресурсоемкие нагрузки и наследуют производительность ядра Linux, а задержки снижаются благодаря поддержке virtio‑драйверов.
Безопасность и изоляция
Виртуальные машины на KVM используют все механизмы безопасности Linux, включая SELinux и sVirt, которые помогают жестко разграничивать доступ между гостевыми системами. Изоляция строится и на уровне процессов (каждая ВМ — отдельный процесс в Linux), и на уровне прав, поэтому компрометация одной гостевой ОС не дает прямого доступа к другим и к хосту.
Open source и зрелость
KVM поставляется под лицензией GPL как часть ядра Linux, исходный код открыт и свободен для изучения, аудита и модификации. Технология развивалась много лет совместно сообществом и вендорами, благодаря чему KVM считается стабильным решением корпоративного уровня без необходимости платить за лицензии гипервизора.
Существенные ограничения KVM
У KVM есть и свои минусы: более сложное администрирование и не всегда удобные инструменты управления для новичков.
Сложность настройки и администрирования
KVM требует уверенного владения Linux: многие операции делают через консоль, работу с сетью, образами дисков и ресурсами ВМ часто настраивают вручную.
На фоне более «облачных» гипервизоров с дружественными GUI это может быть непривычно и отпугивать тех, кто только начинает знакомство с виртуализацией.
Управление ресурсами и масштабирование
Для изменения части параметров (например, числа виртуальных ядер или объема ОЗУ) в ряде конфигураций по‑прежнему нужна перезагрузка виртуальной машины, что усложняет гибкую подстройку под нагрузку на лету. Увеличение дискового пространства и некоторые другие операции по управлению хранилищем часто выполняются вручную администратором, что требует аккуратности и регламентов.
Порог входа для пользователей
Многие пользователи отмечают, что KVM в целом выглядит более техничным решением: чтобы комфортно с ним работать, нужно понимать базовые принципы виртуализации и сетей. Графические интерфейсы и панели для KVM есть, но их качество и удобство могут уступать специализированным коммерческим экосистемам, где все заточено под клик‑менеджмент без погружения в детали.
Базовое понимание KVM полезно тем, что оно закрывает пробелы в знаниях, которые есть у начинающих админов, разработчиков, и пользователей, выбирающих себе виртуальный сервер. Разобравшись в устройстве стека KVM + QEMU + libvirt, проще понимать, что на самом деле происходит в вашем VPS, почему он ведет себя так или иначе под нагрузкой и какие ограничения связаны не с конкретным хостером, а именно с технологией виртуализации. А знание сильных и слабых сторон модуля ядра помогает осознанно сравнивать ее с другими гипервизорами и выбирать инфраструктуру под свои задачи, а не опираться только на цену и красивые описания на лендинге.
Если вы уже работали с KVM или планируете начать, будет интересно узнать, была ли статья полезна. Если по ходу чтения у вас остались вопросы по конкретным терминам, настройке или выбору между KVM и другими гипервизорами, смело задавайте их в комментариях.