

Приманка, крючок и улов: как устроена схема
Разберемся по порядку. Фишинг это простыми словами рыбалка, где вместо реки почта, мессенджеры и соцсети. Слово пришло из английского, где fishing означает ловлю рыбы. Приманка, крючок, терпение и никакого взлома серверов.
Схема старая, как сама электронная почта. Меняются декорации: то письмо от банка, то сообщение от курьера, то вакансия с щедрой зарплатой. Механика при этом одна, и понимание механики экономит реальные деньги.
Техническая часть собирается по шагам:
- Домен-двойник. Регистрируют адрес, похожий на настоящий: одна буква заменена, добавлено слово вроде support.
- Шаблон письма. Копируют фирменный стиль сервиса: логотип, подпись, знакомые формулировки.
- Страница-клон. Повторяют форму входа, только данные уходят не в сервис, а на чужой сервер.
- Переадресация. После ввода пароля человека перебрасывают на настоящий сайт, чтобы он ничего не заподозрил.
В основе лежит обман, а не технический взлом. Что используется в фишинге чаще всего? Страх, спешка и любопытство. Человек видит угрозу списания или обещание бонуса и действует быстрее, чем успевает подумать.
Дальше роли распределяются четко:
- Злоумышленник собирает сведения о жертве: имя, место работы, любимые сервисы.
- Готовит копию сайта или письма, почти неотличимую от оригинала.
- Отправляет сообщение с поводом: блокировка карты, доставка, штраф.
- Ждет, пока пользователь сам введет логин и пароль на поддельной странице.
Фишинговая атака редко выглядит как атака. Она выглядит как обычная рабочая переписка. Именно поэтому жертва замечает подмену в последний момент, когда данные уже ушли.
Основная цель фишинга: не только деньги на карте
Многие думают, что преступнику нужен лишь перевод. Аппетит шире. Мошенникам нужно получить доступ, который можно продать или применить повторно.
Через почтовый ящик открывается сброс паролей в десятке сервисов. Через рабочую учетку преступник попадает во внутреннюю сеть. Один удачный вход кормит цепочку атак месяцами.
Цена одной невнимательности
Чем опасен фишинг для обычного человека? Потерей денег, аккаунтов и репутации. Взломанная страница в соцсети рассылает просьбы о помощи от вашего имени.
Для компаний ставки выше. Фишинг данных уводит клиентские базы, коммерческие планы и конфиденциальные документы. Восстановление обходится дороже самого ущерба.
Виды фишинга: от массовой рассылки до личной охоты
У схемы много вариантов, и различаются они каналом и степенью подготовки. Ниже сводка, по которой удобно сверять любое подозрительное сообщение.
| Вид | Канал | Как выглядит |
|---|---|---|
| Массовая рассылка | Почта | Одно письмо уходит тысячам адресатов и давит на эмоции |
| Целевой фишинг | Почта, рабочие чаты | Сообщение пишут под конкретного человека, со знанием его задач |
| Вишинг | Телефон | Звонок от «сотрудника банка» с просьбой продиктовать код |
| Смишинг | СМС, мессенджеры | Короткая ссылка с поводом и обещанием выгоды |
| Поддельная касса | Сайт оплаты | Копия страницы платежа собирает данные карт |
Названия разные, суть одна. Примеры фишинга легко найти в собственной папке спама. Достаточно открыть пару писем и посмотреть на адреса отправителей.
Признаки подделки, которые выдают обман
Список маркеров короче, чем кажется. Адрес отправителя с опечаткой, чужой домен, просьба перейти по ссылке, требование срочности, странные вложения.
Проверяю просто: навожу курсор на ссылку и читаю настоящий адрес. Если домен не совпадает с официальным, разговор окончен. Еще один маркер: письмо требует действий в течение часа и пугает блокировкой.
Распознавать подделку помогает привычка не спешить. Нормальный сервис не просит пароль в ответном письме. Банк не звонит с просьбой продиктовать код из СМС. Схема ломается там, где человек берет паузу.
Как защититься от фишинга: привычки вместо паранойи
Как защититься от фишинга и не превратиться в затворника? Паранойя тут плохой советчик, а вот несколько устойчивых привычек закрывают большинство сценариев. Разложу их по полочкам.
Второй фактор как страховка
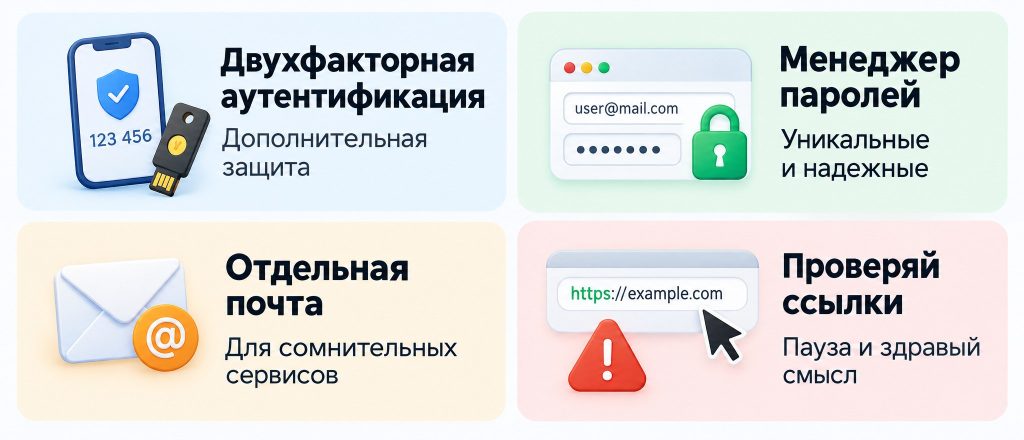
Начать стоит с двухфакторной аутентификации. Даже украденный пароль не откроет дверь, если второй фактор остается у вас. Код из приложения или физический ключ превращает похищенные данные в бесполезный набор символов.
Для банков и почты этот пункт обязателен. Для остальных сервисов хотя бы желателен. Включение занимает пару минут, а спокойствия добавляет на годы.
Менеджер паролей и отдельная почта
Второй слой защиты связан с менеджером паролей. Он подставляет данные только на знакомом домене и игнорирует копию. Заодно избавляет от привычки ставить один и тот же пароль везде.
Третий шаг касается регистраций. Для сомнительных сервисов пригодится отдельная почта, не связанная с банком и работой. Если адрес утечет, удар придется по пустому ящику, а не по основному.
Ссылка, пауза и здравый смысл
Проверять адрес ссылки стоит до перехода. Наведение курсора показывает реальный домен, и подмена видна сразу. Требование срочности в письме — еще один повод не спешить.
Работает простая пауза. Десять секунд перед кликом дешевле, чем месяц восстановления доступа. Привычка задать себе вопрос, а я точно этого ждал, ломает большинство схем.
Фишинг в информационной безопасности: взгляд со стороны компании
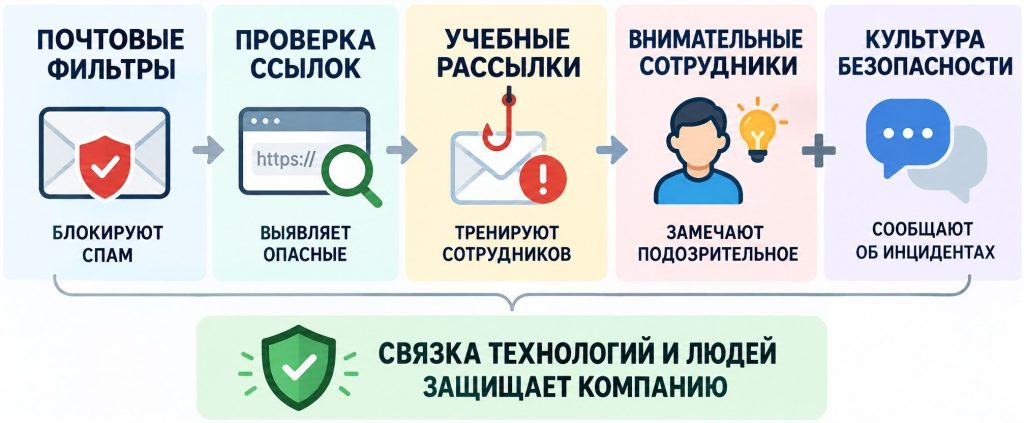
Компании ставят фильтры почты, проверяют ссылки, обучают сотрудников. Только техника без людей работает вполсилы, и это стоит понимать.
Что закрывают фильтры
Первый эшелон — почтовые шлюзы. Они отсеивают массовые рассылки, проверяют домены отправителей, распознают подозрительные вложения. Спам-фильтр ловит большую часть потока еще до того, как письмо попадет в ящик.
К этому добавляют проверку ссылок в реальном времени. Если адрес ведет на свежий домен без репутации, сообщение помечают или блокируют. Механизмы работают, но опираться только на них опрометчиво.
Учебные рассылки: тренировка на кошках
Отдельная история — учебные рассылки. Служба безопасности сама шлет сотрудникам поддельные письма и смотрит, кто кликнет. Жестко? Зато наглядно.
После такой проверки пользователь запоминает признаки обмана лучше, чем после инструктажа. А компания получает цифры: сколько человек клюнуло на приманку. По этим данным строят дальнейшее обучение.
Человек в связке с техникой
Техника ловит большую часть потока. Остаток закрывает человек, который знает признаки обмана и умеет работать с подозрением. Именно эта связка держит оборону.
Культура безопасности важнее самого дорогого фильтра. Когда сотрудник не боится сообщить о странном письме, инцидент гасят за минуты. Молчание же превращает мелкую ошибку в утечку конфиденциальных документов.
Новые приемы фишинга: приманки, которые уже не выглядят приманками
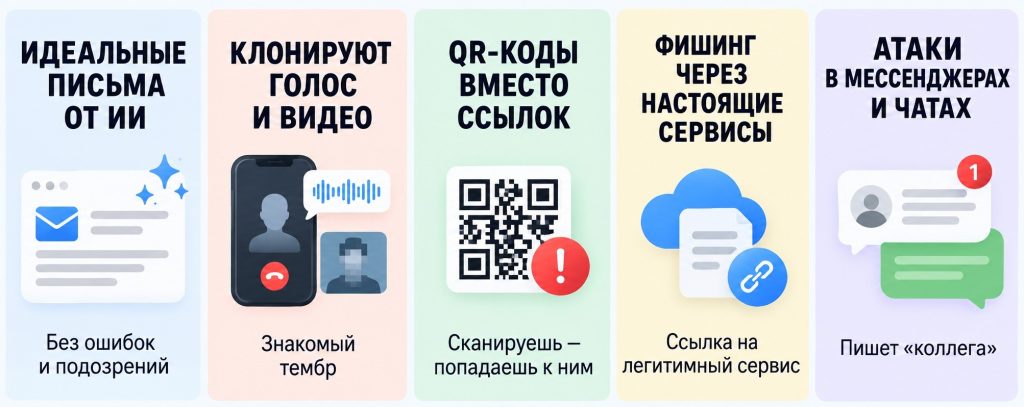
Старые схемы никуда не делись, но заметно поумнели. Раньше подделку выдавали кривые фразы и странный адрес отправителя. Сегодня фишинговая атака приходит с идеальным языком и ссылкой на настоящий сервис. Разберу, что изменилось и на что стоит смотреть внимательнее.
Генеративный ИИ убрал главный маркер
Нейросети научились писать чисто. Пропали опечатки, корявые обороты, неуместные обращения. Письмо от «бухгалтерии» теперь звучит как письмо от бухгалтерии, вплоть до внутренних сокращений и стиля конкретного руководителя.
Из-за этого старый совет искать ошибки в тексте почти не работает. Куда надежнее смотреть на адрес отправителя и на то, чего от вас хотят. Просьба срочно подтвердить данные или перейти по ссылке остается тревожным сигналом, каким бы гладким ни был текст.
Голос и видео: знакомый тембр на проводе
Клонирование голоса перестало быть фантастикой. Достаточно короткой записи, чтобы синтезировать фразу «привет, это я, выручай». Дальше злоумышленник звонит от имени коллеги или родственника и просит перевести деньги либо продиктовать код.
Видеозвонки с подменой лица тоже встречаются, хотя требуют больше подготовки. Правило простое: любой срочный финансовый вопрос проверяется обратным звонком по известному номеру. Не по тому, что назвали в разговоре.
QR-коды как новый носитель ссылки
Квадратик на квитанции, на парковочном автомате, на столике в кафе. Что используется в фишинге теперь еще и так: поддельная наклейка поверх настоящей отправляет на страницу оплаты, где данные карты уходят на чужой сервер.
Проверить адрес до перехода здесь сложнее, ведь ссылка скрыта в узоре. Спасает привычка не сканировать коды с бумажек в людных местах и открывать сервис напрямую через приложение.
Атаки через легитимные сервисы
Доля поддельных доменов снижается, потому что мошенникам проще использовать настоящие. Ссылка ведет на файл в облачном хранилище или на форму в знакомом конструкторе. Фильтры видят уважаемый домен и пропускают сообщение.
Внутри по ссылке уже ждет документ с кнопкой «войти для просмотра». Пользователь вводит пароль и отдает его преступникам. Безопасность тут держится на одной мысли: вход выполняется только на официальной странице сервиса, а не по ссылке из письма.
Мессенджеры и рабочие чаты
Почта хотя бы находится под присмотром фильтров. В рабочих чатах и мессенджерах такого контроля меньше, и туда приходят сообщения от «нового сотрудника» с просьбой открыть счет или скинуть презентацию.
Отдельный жанр связан с вакансиями. Обман строится на желании получить работу: тестовое задание с оплатой «за доступ к платформе», анкета с паспортными данными, ссылка на корпоративный портал, которого не существует.
Как распознавать приманку сегодня
Универсального детектора нет, но несколько привычек снижают риск. Собрал их в короткий список.
- Смотреть на домен, а не на оформление. Логотип подделать легко, адрес сложнее.
- Проверять любой срочный запрос через другой канал связи.
- Не вводить пароль по ссылке из сообщения, даже если она ведет на знакомый сайт.
- Относиться к QR-кодам с улицы как к непроверенным ссылкам.
- Помнить, что доступ к аккаунту нужен преступнику не ради любопытства, а ради денег и конфиденциальный информации.
Схемы будут меняться дальше. Приемы обновляются, а логика остается прежней: сначала эмоция, потом клик. Кто держит паузу и проверяет адрес, тот выходит из этой игры с пустыми руками у мошенника и целыми нервами.
Поймали на крючок: что делать, если уловом стали вы
Схема ломается не в момент клика, а в первые минуты после него. Паника тут плохой помощник, а вот четкий порядок действий экономит деньги и нервы. Разберу три ситуации: сообщение только пришло, ссылка уже открыта, данные уже введены.
Что происходит после клика
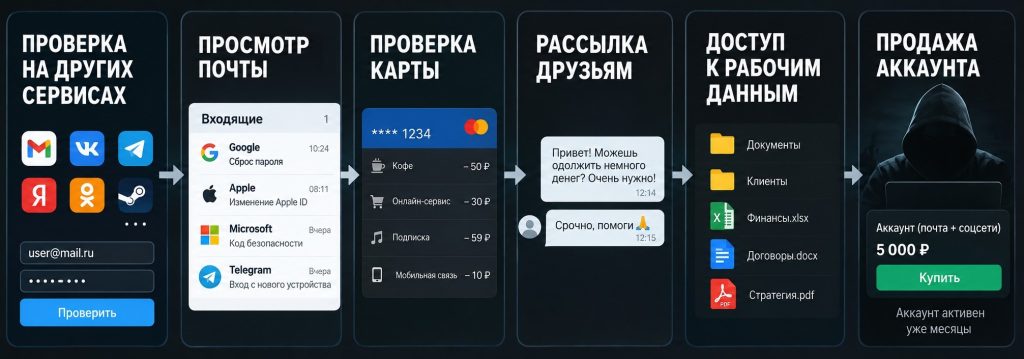
Злоумышленник редко действует вручную и сразу. Чаще данные попадают в автоматический конвейер: логин и пароль проверяют на десятке сервисов, почту просматривают на предмет сбросов, карту пробуют на мелких платежах.
Дальше доступ к аккаунту превращается в инструмент. Взломанная страница рассылает просьбы о помощи друзьям. Рабочая почта открывает путь к конфиденциальный документам компании. Иногда аккаунт просто продают и он месяцами живет чужой жизнью.
Получили подозрительное сообщение
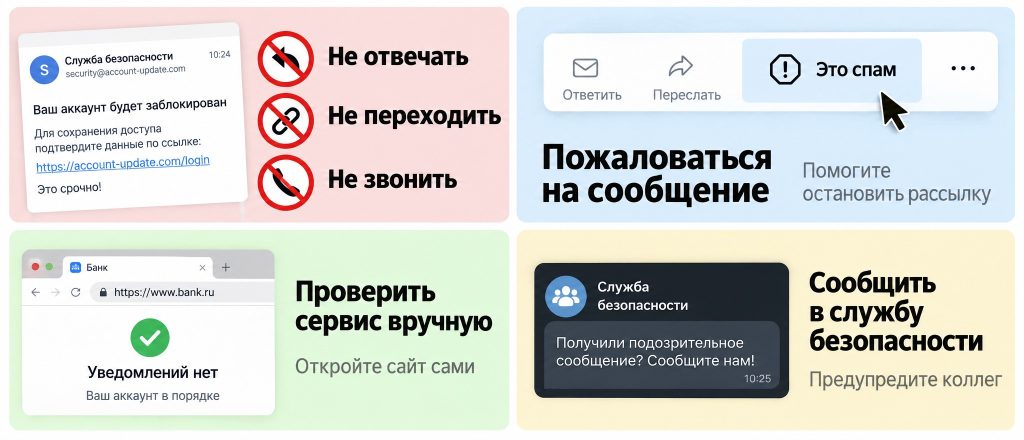
Первое правило простое: не отвечать, не переходить, не звонить по номеру из текста. Второе: зафиксировать факт, чтобы помочь остальным. Жалоба в почтовом клиенте отправляет образец в фильтры, и следующая копия уже не дойдет до чьего-то ящика.
Дальше стоит проверить сам сервис, от имени которого пришло письмо. Откройте его вручную, набрав адрес в строке браузера. Если там нет никаких уведомлений и блокировок, значит тревога была ложной. Просьба о срочности останется единственным аргументом мошенника.
В компании о таком сообщении сообщают в службу безопасности. Даже если клик не случился, коллегам пригодится предупреждение: рассылка обычно идет по всей адресной книге.
Перешли по ссылке, но ничего не вводили
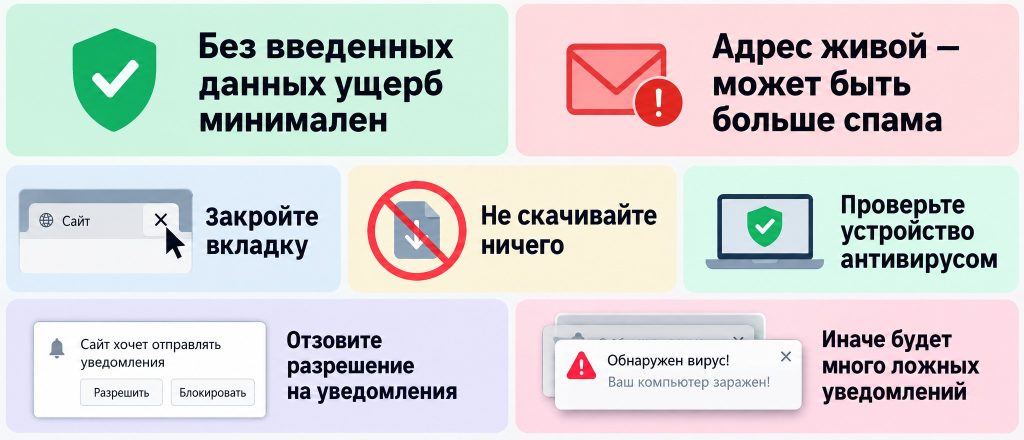
Хорошая новость: без введенных данных урон минимален. Плохая: сам факт перехода подтверждает, что адрес живой, и поток спама может вырасти. Закройте вкладку, не скачивайте ничего с открывшейся страницы, проверьте устройство антивирусом.
Если сайт попросил разрешение на уведомления, отзовите его в настройках браузера. Такие подписки потом заваливают экран всплывающими окнами с фальшивыми предупреждениями о вирусах.
Ввели пароль или данные карты
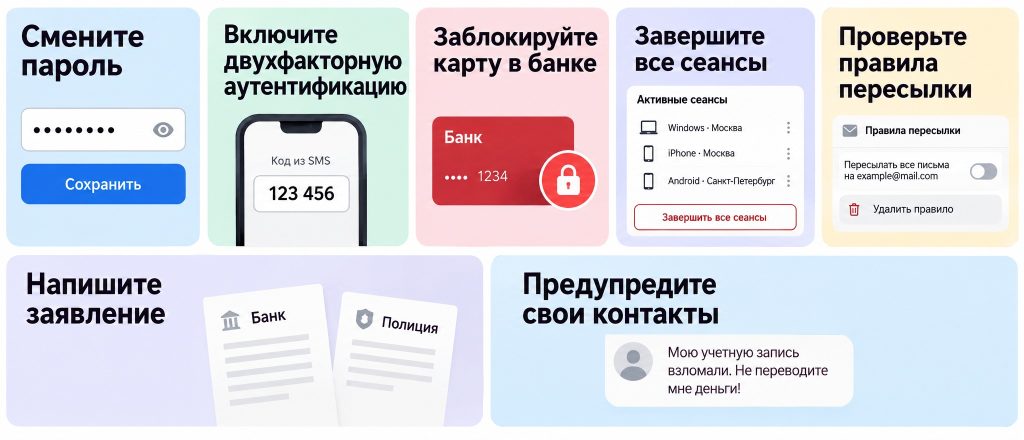
Здесь счет идет на минуты, и порядок важен.
- Смените пароль в том сервисе, куда вводили данные, и заодно везде, где стоял такой же.
- Включите двухфакторную аутентификацию, если ее еще нет.
- Позвоните в банк и заблокируйте карту, а потом закажите перевыпуск.
- Завершите все активные сеансы в настройках аккаунта, чтобы выкинуть чужое устройство.
- Проверьте правила пересылки в почте: мошенники любят ставить скрытую копию всех писем.
Дальше стоит написать заявление в банк и полицию. Шансы вернуть деньги невелики, но без бумаги их нет совсем. Еще один шаг: предупредить контакты, если взломанная учетка уже успела разослать просьбы о переводе.
Шпаргалка по ситуациям
| Ситуация | Что сделать сразу | Что проверить потом |
|---|---|---|
| Пришло странное письмо | Не переходить по ссылке, отправить жалобу | Настройки входа в сервисе, о котором идет речь |
| Открыли ссылку без ввода данных | Закрыть вкладку, отозвать уведомления | Журнал расширений браузера |
| Ввели пароль | Сменить пароль, завершить сеансы | Активность аккаунта, правила пересылки |
| Ввели данные карты | Блокировка и перевыпуск через банк | Выписка за последние дни |
| Кликнули по QR-коду | Проверить, куда вел адрес, отозвать доступы | Приложения, которым давали разрешения |
| Ответили мошеннику | Прекратить диалог, сохранить переписку | Настройки приватности в мессенджере |
Как защититься от фишинга дальше? Спокойно и без фанатизма: держать второй фактор включенным, проверять адреса и не стесняться выглядеть недоверчивым. Жертва обычно не та, кто задает лишние вопросы, а та, кто боится показаться подозрительным.
Если коротко: пауза, проверка домена, обратный звонок по известному номеру. Три привычки, которые стоят дешевле любого взломанного аккаунта.
Вопросы, которые задают чаще всего: короткие ответы без воды
После долгого разбора всегда остается пара мелочей, которые не влезли в основной текст. Собрал их в отдельный блок, чтобы не искать по всей статье.
Почему у фишинга такое рыбное имя?
Термин пришел из английского: fishing означает ловлю рыбы. Метафора простая и точная, ведь схема строится на приманке и терпении. Англ. слово прижилось почти без перевода, потому что описывает процесс лучше любого канцелярского оборота.
Кто попадается чаще: новичок или опытный сотрудник?
Статистика учебных рассылок дает неожиданный ответ: чаще клюют не стажеры, а люди с опытом. Причина в самоуверенности. Человек, который десять лет работает с почтой, реже перечитывает адрес отправителя и быстрее реагирует на срочный тон.
Могут ли обмануть от имени знакомого?
Да, и это самый неприятный сценарий. Достаточно взломать чужой ящик или подделать имя отправителя, чтобы просьба выглядела доверительно. Спасение одно: проверять не имя на экране, а реальный адрес и, если речь о деньгах, звонить по номеру из записной книжки.
Обман приходит только на почту?
Нет. Ловля давно вышла за пределы ящика: мессенджеры, соцсети, звонки, всплывающие окна на сайтах. Канал меняется, логика остается. Получать приманку можно даже в комментариях под постом, где ссылку маскируют под профиль продавца.
Зачем преступнику мой аккаунт, если там нет денег?
Аккаунт это ключ, а не кошелек. Через него сбрасывают пароли к другим сервисам, рассылают просьбы от вашего имени, собирают контакты. Иногда учетку просто продают, и она месяцами работает на чужую схему.
Спасет ли антивирус?
Частично. Он ловит вредоносные файлы, но бессилен против аккуратно сделанной страницы-клона, где человек сам вводит данные. Основная защита строится на привычках: проверка домена, второй фактор, пауза перед кликом.
Неужели это проблема только больших компаний?
Малый бизнес страдает чаще, потому что экономит на фильтрах и обучении. При этом удар по небольшой фирме заметнее: одна утечка клиентской базы может стоить дороже, чем весь годовой бюджет на защиту.
Начать стоит с малого: включить второй фактор там, где лежат деньги и переписка, и завести привычку читать домен перед кликом. Дальше добавляются менеджер паролей, отдельная почта для регистраций и правило проверять любой срочный запрос по другому каналу связи. При выборе инструментов защиты смотрю на три вещи: работает ли проверка ссылок в реальном времени, есть ли журнал входов и насколько просто подключить двухфакторную аутентификацию. Дорогой фильтр не заменит здравый смысл, а скромный сервис с ясными настройками закрывает большую часть рисков. Главное, чтобы инструмент не мешал работе и не требовал диплома по настройке. Фишинг — это вид мошенничества, где побеждает не самая сложная техника, а пауза перед кликом.
А какие приманки попадались вам? Расскажите в комментариях свою историю: чужой опыт проясняет детали быстрее любой инструкции.